Studi e Ricerche

Supply Chain Security: standard e norme in via di sviluppo

Supply Chain Security: standard e norme in via di sviluppo

Il NIST USA (National Institute of Standards and Technology) si è attivato di recente (lo scorso 18 febbraio) con una Request for Information (RFI) per una revisione del suo noto Cybersecurity Framework (CSF) e anche per raccogliere informazioni e commenti sull’impostazione finora seguita con riferimento alle prescrizioni NIST per la Supply Chain Security. Queste ultime fanno riferimento all’iniziativa lanciata lo scorso agosto, la National Initiative for Improving Cybersecurity in Supply Chains (NIICS). I commenti dovranno pervenire entro il 25 aprile 2022.
Read More

In grande crescita il volume di attacchi cyber nel 2021

In grande crescita il volume di attacchi cyber nel 2021

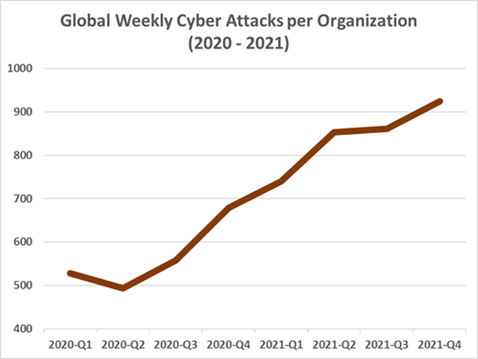
  • Gli attacchi cyber hanno mostrato un tasso di crescita del +50% a settimana durante il 2021
  • Il picco si è avuto nel mese di dicembre, probabilmente collegato ai tentativi di exploit della vulnerabilità Log4J
  • L’Europa è la regione che ha visto il più alto tasso di crescita: + 68%
  • L’istruzione, il governo e l’healthcare sono entrati nella lista dei 5 settori più bersagliati a livello globale.

Read More

Chi è il gruppo cyber mercenario “Void Balaur”

Chi è il gruppo cyber mercenario “Void Balaur”

Da quando gli attacchi cyber sono diventati un’arma offensiva – con un completo arsenale di strumenti a disposizione – per attacchi diretti a infrastrutture pubbliche o concorrenti privati, dietro l’offerta di questi servizi criminali si è sviluppata un’intera industria di “cyber mercenari”. Ad arruolare questi gruppi di hacker – il più noto è Void Balaur – spesso sono i governi, ma anche, organizzazioni criminali e in alcuni casi le stesse aziende.

Read More

Sicurezza OT, la situazione continua a essere grave

Sicurezza OT, la situazione continua a essere grave

Rispetto alla precedente edizione del 2019, la Survey 2021 di SANS sulla OT/ICS Cybersecurity mostra chiaramente una crescita delle preoccupazioni per attacchi ransomware contro le infrastrutture critiche. L’attenzione è oggi altissima: dopo i recenti incidenti, causati da ransomware, contro Colonial Pipeline e JBS Foods negli USA, è chiaro che la situazione è diventata molto più difficile da gestire che non in passato.

Read More

La visibilità sugli IT asset riduce il rischio cyber

La visibilità sugli IT asset riduce il rischio cyber

Negli ultimi 2 anni, i team IT delle aziende hanno avuto il compito di mantenere operative le persone delle proprie aziende in uno dei periodi più difficili della storia. Via via che la situazione torna alla normalità, l’IT si sta però rendendo conto che la continua e rapida evoluzione tecnologica, e le scelte fatte durante l’emergenza, hanno reso la gestione delle infrastrutture IT sempre più complessa. Nuovi modelli operativi, in particolare, hanno lasciato in secondo piano il tema della sicurezza, e ora bisognerà correre rapidamente ai ripari, incrementando la visibilità sugli asset IT.

Read More