Blog

Non basta mettere in sicurezza l’AI, serve governare ciò che l’agente può fare

Non basta mettere in sicurezza l’AI, serve governare ciò che l’agente può fare

Con l’arrivo dell’AI agentica, la sicurezza non riguarda più soltanto il modello, i dati utilizzati o la qualità delle risposte. Abbiamo visto, nei casi di cronaca, come un agente possa accedere alle informazioni aziendali, utilizzare strumenti, modificare applicazioni e prendere decisioni operative, con autonomia crescente, a volte andando oltre le intenzioni dell’azienda. La domanda decisiva diventa quindi: quali azioni un agente è autorizzato a compiere, con quali controlli, come monitorarne le attività?
Read More

Incidenti informatici e rischio AI verso una gestione unitaria

Incidenti informatici e rischio AI verso una gestione unitaria

L’intelligenza artificiale cambia la natura degli incidenti informatici e richiede alle imprese di superare la tradizionale separazione tra cybersecurity, compliance, privacy e gestione contrattuale. È questo il messaggio centrale dell’intervento dell’Avvocato Alessandro Cecchetti, socio e manager di Colin & Partners, tenuto nel corso del CISO PANEL dello scorso 15 settembre a Milano.

Read More

AI Red Teaming, far evolvere la sicurezza dei sistemi agentici

AI Red Teaming, far evolvere la sicurezza dei sistemi agentici

L’evoluzione dell’intelligenza artificiale impone di ripensare anche le modalità con cui ne verifichiamo la sicurezza. Intervenendo al CISO PANEL dello scorso 15 settembre a Milano, Federico Cerutti, Professore ordinario di Robust and Trustworthy Artificial Intelligence all’Università degli Studi di Brescia, ha spiegato come il red teaming applicato all’AI non può più limitarsi a modificare un prompt e osservare la risposta prodotta dal modello.

Read More

Panorama delle minacce cyber in Italia nei primi mesi del 2026

Panorama delle minacce cyber in Italia nei primi mesi del 2026

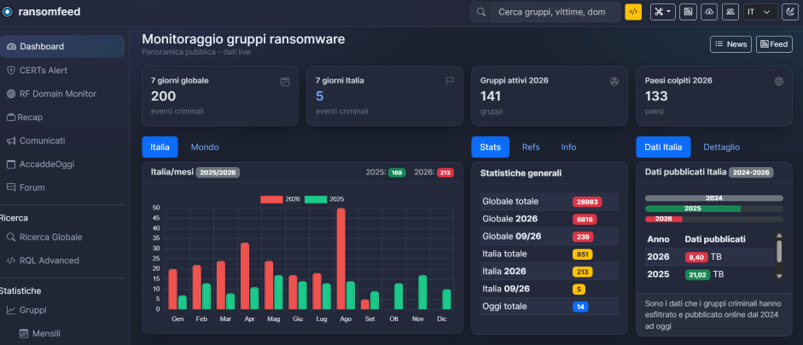
  • Il quadro italiano del 2026 mostra un’evoluzione da attacchi numericamente molto diffusi verso minacce più mirate, diversificate e capaci di produrre impatti concreti. Nel primo semestre l’ACN ha rilevato 2.171 eventi cyber, in crescita del 47% rispetto allo stesso periodo del 2025, e 1.072 incidenti con impatto confermato, in aumento del 246%. La crescita di quest’ultimo dato deve però essere letta anche alla luce dell’ampliamento del perimetro di rilevazione e degli obblighi di notifica introdotti con la NIS2.

Read More

Governance, resilienza e terze parti: le regole per l’AI nella finanza

Governance, resilienza e terze parti: le regole per l’AI nella finanza

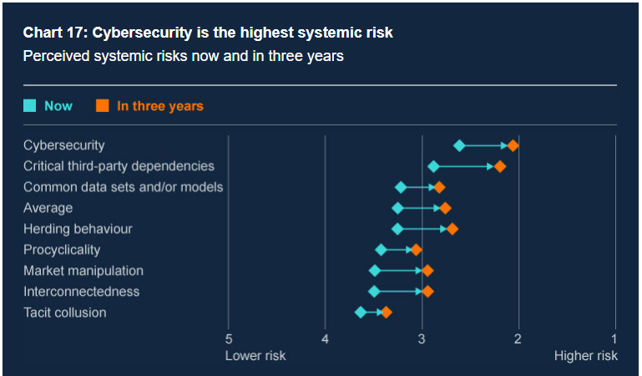
L’intelligenza artificiale sta entrando rapidamente nei servizi finanziari: come viene accompagnato questo processo dalle autorità di settore? Oggi la sfida non è più soltanto la regolamentazione della tecnologia: considerando il potenziale dell’AI, bisogna accompagnarne l’adozione con una corretta governance, per non compromettere stabilità, resilienza e fiducia.

Read More

AI nel settore finanziario: dall’adozione alla governance, il confronto UK – Italia

AI nel settore finanziario: dall’adozione alla governance, il confronto UK – Italia

L’uso dell’AI è aumentato nei servizi finanziari negli ultimi anni, sia per il numero che per le tipologie di casi d’uso. Sebbene l’AI presenti molti vantaggi, dalla maggiore efficienza operativa alla possibilità di fornire servizi personalizzati ai clienti, può rappresentare notevoli sfide per la sicurezza e la solidità del business, il trattamento equo dei consumatori e in generale la stessa stabilità del sistema finanziario.

Read More

AI agentica, adozione in sicurezza

AI agentica, adozione in sicurezza

Le organizzazioni stanno introducendo rapidamente sistemi di AI agentica in ambiti critici, dai processi IT alla gestione documentale, fino a funzioni core del business. A differenza dei tradizionali sistemi di AI generativa, gli agenti AI non si limitano a produrre contenuti: pianificano, decidono e agiscono in autonomia, spesso senza supervisione umana continua. Questa capacità operativa apre enormi opportunità di produttività, ma introduce anche una superficie di rischio del tutto nuova, che i cybersecurity manager devono imparare a governare.

Read More

DBIR 2026: le vulnerabilità principale punto d’ingresso degli attaccanti

DBIR 2026: le vulnerabilità principale punto d’ingresso degli attaccanti

L’edizione 2026 del Verizon Data Breach Investigations Report (DBIR) fotografa un panorama delle minacce in profonda evoluzione, ma lancia anche un messaggio molto chiaro ai responsabili IT e della cybersecurity: nonostante l’accelerazione impressa dall’intelligenza artificiale e dall’automazione degli attacchi, i principi fondamentali della sicurezza continuano a fare la differenza. Il report analizza quest’anno oltre 31.000 incidenti di sicurezza reali, di cui più di 22.000 confermati come data breach, distribuiti in 145 Paesi: si tratta del più ampio dataset mai utilizzato da Verizon nei 19 anni di storia del DBIR.

Read More

Cosa insegna il modello Milano-Cortina 2026

Cosa insegna il modello Milano-Cortina 2026

Le Olimpiadi Invernali Milano-Cortina 2026 hanno rappresentato un evento di risonanza mondiale e hanno costituito una sfida significativa dal punto di vista della cybersecurity (come descritto nel precedente articolo “Cyber Resilienza per grandi Eventi: l’esperienza Milano-Cortina 2026”). La Cyber Resilience è stata un elemento chiave per assicurare il successo e la sicurezza di questa manifestazione, che ha coinvolto infrastrutture critiche, sistemi di gestione dei Giochi altamente complessi e dati sensibili di migliaia di atleti, visitatori e organizzatori.

Read More