Compliance

Master Executive Compliance Integrata 231

Master Executive Compliance Integrata 231

Scadono il 30 Novembre le iscrizioni alla IV edizione del Master Executive Online La Compliance Integrata 231 nelle Imprese Private e Pubbliche, proposto da SAA – School of Management  e COREP e patrocinato dal Dipartimento di Giurisprudenza dell’Università degli Studi di Torino, da AODV231 – Associazione dei Componenti degli Organismi di Vigilanza ex D.Lgs. 231/2001, da ADVISORA, e da AIGA (Associazione Italiana Giovani Avvocati).
Read More

Cyber Resilience Act: la sicurezza è una condizione per stare sul mercato

Cyber Resilience Act: la sicurezza è una condizione per stare sul mercato

Il Cyber Resilience Act (CRA) estende ai prodotti digitali requisiti di sicurezza che coprono l’intero ciclo di vita. Per le imprese significa valutare come si progettano i prodotti, quali componenti integrano e come sostenerne la sicurezza dopo la vendita. Nell’intervista con The Innovation Group, Luca Moroni, Co-Founder, CSA SRL Società Benefit, richiama gli effetti di questo cambiamento su organizzazione, competenze, filiera e modello di business. Il tema sarà presentato nel corso del CISO PANEL PADOVA, il prossimo 10 novembre.

Read More

NIS 2: le sfide del 2026 per le aziende in perimetro

NIS 2: le sfide del 2026 per le aziende in perimetro

L’entrata in operatività della direttiva NIS 2 segna un passaggio cruciale per le imprese coinvolte, ma tra consapevolezza limitata, complessità legata alla supply chain e scadenze ravvicinate, il percorso verso la compliance si sta rivelando più difficile del previsto. L’intervista ad Alessandro Cecchetti, Socio e Manager di Colin & Partners, fa il punto sulle criticità e le priorità per i prossimi mesi, anticipando alcuni temi che saranno discussi nel corso del CISO PANEL ROMA, il prossimo 7 maggio.

Read More

Gli impatti sulle aziende della nuova legge italiana sull’AI

Gli impatti sulle aziende della nuova legge italiana sull’AI

La recente legge italiana sull’intelligenza artificiale, Legge 23 settembre 2025, n. 132 avente ad oggetto “Disposizioni e deleghe al Governo in materia di intelligenza artificiale“, approvata definitivamente dal Senato lo scorso 17 settembre 2025 e in Gazzetta Ufficiale n. 223 del 25 settembre 2025, è il primo quadro normativo nazionale in Europa che disciplina sviluppo, adozione e governance dei sistemi AI.

Read More

Sviluppare un modello NIS2 in ottica di multi-compliance

Sviluppare un modello NIS2 in ottica di multi-compliance

La normativa NIS2 ha assunto un ruolo centrale nelle strategie aziendali di cybersecurity, con particolare attenzione alla sua complementarità con altre regolamentazioni europee. Il processo di iscrizione all’ACN ha rappresentato una sfida per molte aziende, evidenziando la complessità degli adempimenti richiesti. Di questi temi ha parlato Valentina Frediani, Founder e CEO di Colin & Partners, con un intervento sul tema “Sviluppare un modello NIS2 in ottica di multi-compliance”, nel corso del Cybersecurity Summit 2025, lo scorso 20 marzo a Milano.

Read More

NIS2 e sicurezza della supply chain, un tema contrattuale e non solo

NIS2 e sicurezza della supply chain, un tema contrattuale e non solo

La conformità europea e il particolare la Direttiva NIS2 di prossimo recepimento in Italia prestano grande attenzione al tema della sicurezza delle terze parti. Per garantire la sicurezza e adempiere agli obblighi legali e contrattuali, è essenziale adottare una serie di misure pratiche. Ne ha parlato l’Avvocato Valentina Frediani, CEO e Founder di Colin & Partners durante lo scorso Cybersecurity Summit, il 29 febbraio a Milano.

Read More

I CISO a un punto di svolta: come cambia il ruolo in azienda

I CISO a un punto di svolta: come cambia il ruolo in azienda

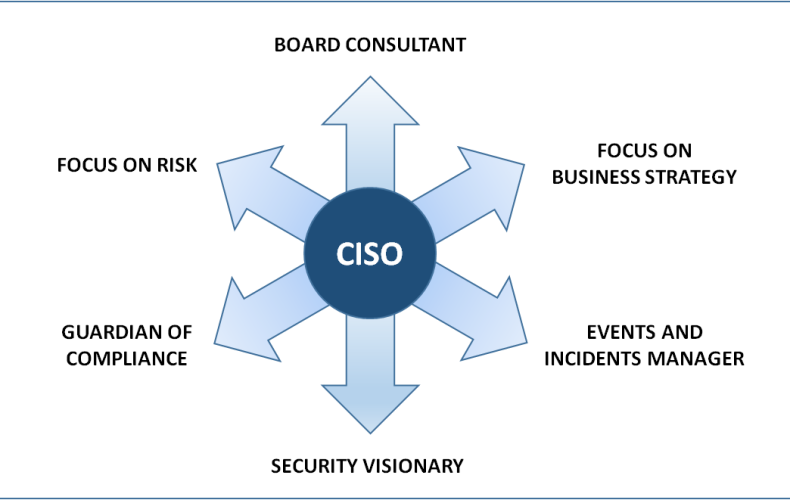
Opportunità ma anche ansia caratterizzano nel 2024 lo stato d’animo dei CISO. IANS e Artico Search hanno svolto la quarta survey “CISO Compensation and Budget survey” tra aprile e ottobre 2023, intervistando 663 responsabili della cybersecurity negli USA e Canada. Secondo il report “State of the CISO, 2023–2024 – Benchmark Summary Report”, che riporta i principali risultati dell’indagine, la situazione è diventata quanto mai problematica per i CISO, considerando da un lato una situazione economica incerta negli ultimi anni, che ha costretto molte aziende a ridurre le spese, incluso quelle per il programma della sicurezza informatica. Dall’altro lato, abbiamo assistito a una crescita delle violazioni informatiche, di attacchi ransomware, a un’allerta continua sulle minacce.

Read More

Supply Chain Security: standard e norme in via di sviluppo

Supply Chain Security: standard e norme in via di sviluppo

Il NIST USA (National Institute of Standards and Technology) si è attivato di recente (lo scorso 18 febbraio) con una Request for Information (RFI) per una revisione del suo noto Cybersecurity Framework (CSF) e anche per raccogliere informazioni e commenti sull’impostazione finora seguita con riferimento alle prescrizioni NIST per la Supply Chain Security. Queste ultime fanno riferimento all’iniziativa lanciata lo scorso agosto, la National Initiative for Improving Cybersecurity in Supply Chains (NIICS). I commenti dovranno pervenire entro il 25 aprile 2022.

Read More