Eventi 2026

Incidenti informatici e rischio AI verso una gestione unitaria

Incidenti informatici e rischio AI verso una gestione unitaria

L’intelligenza artificiale cambia la natura degli incidenti informatici e richiede alle imprese di superare la tradizionale separazione tra cybersecurity, compliance, privacy e gestione contrattuale. È questo il messaggio centrale dell’intervento dell’Avvocato Alessandro Cecchetti, socio e manager di Colin & Partners, tenuto nel corso del CISO PANEL dello scorso 15 settembre a Milano.

Read More

AI Red Teaming, far evolvere la sicurezza dei sistemi agentici

AI Red Teaming, far evolvere la sicurezza dei sistemi agentici

L’evoluzione dell’intelligenza artificiale impone di ripensare anche le modalità con cui ne verifichiamo la sicurezza. Intervenendo al CISO PANEL dello scorso 15 settembre a Milano, Federico Cerutti, Professore ordinario di Robust and Trustworthy Artificial Intelligence all’Università degli Studi di Brescia, ha spiegato come il red teaming applicato all’AI non può più limitarsi a modificare un prompt e osservare la risposta prodotta dal modello.

Read More

AI Red Teaming per una governance sicura dell’intelligenza artificiale

AI Red Teaming per una governance sicura dell’intelligenza artificiale

L’adozione dell’intelligenza artificiale nelle organizzazioni sta accelerando: dai chatbot per il customer service agli assistenti basati su LLM, fino ai sistemi agentici in grado di interagire con dati e processi aziendali, le imprese stanno sperimentando nuove forme di automazione e supporto decisionale. Cresce però in parallelo la consapevolezza sui rischi legati a un uso poco accorto dell’AI (basti pensare al recente ordine esecutivo firmato dal presidente Trump per permettere al governo Usa un accesso di 30 giorni ai modelli AI di nuova introduzione prima del rilascio pubblico).
In questo contesto emerge l’interesse per una disciplina destinata a diventare sempre più rilevante: l’AI Red Teaming, un insieme di attività volte a verificare la robustezza, l’affidabilità e la sicurezza dei sistemi di intelligenza artificiale, simulando comportamenti anomali, errori o veri e propri attacchi per individuare vulnerabilità prima che possano produrre conseguenze operative o reputazionali. Ne parliamo in questa intervista con Federico Cerutti, Full Professor of Robust and Trustworthy Artificial Intelligence presso l’Università di Brescia e direttore del Master di II Livello in Cybersecurity e Compliance Aziendale Integrata presso lo stesso ateneo, che su questo tema interverrà nel corso del CISO PANEL di TIG, il prossimo 15 settembre.

Read More

Cybersecurity nella PA: dalla compliance alla resilienza nei percorsi NIS2

Cybersecurity nella PA: dalla compliance alla resilienza nei percorsi NIS2

Negli ultimi due anni la cybersecurity è diventata una delle priorità strategiche della Pubblica Amministrazione. L’entrata in vigore della direttiva NIS2, l’aumento degli incidenti informatici e la crescente digitalizzazione dei servizi pubblici stanno accelerando una trasformazione che va ben oltre la semplice conformità normativa. Il tema è stato al centro del confronto tra i responsabili della sicurezza di alcune delle principali amministrazioni e aziende pubbliche italiane nel corso del PAL SUMMIT, organizzato lo scorso 19 maggio da TIG a Napoli: obiettivo del tavolo di lavoro del pomeriggio su “Ecosistemi di Cybersecurity: sfide nazionali, strategie territoriali” era appunto di condividere esperienze, criticità e prospettive evolutive.

Read More

Dal caos geopolitico allo spazio: cosa cambia per il CISO

Dal caos geopolitico allo spazio: cosa cambia per il CISO

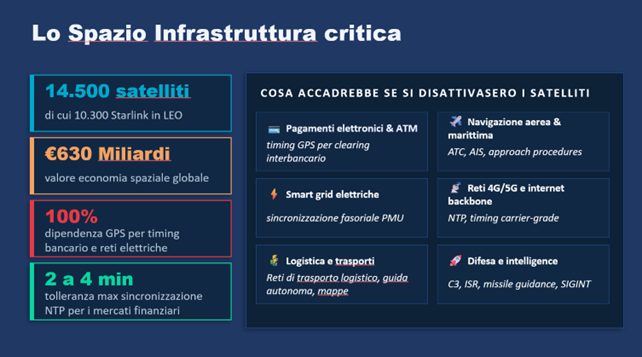
Nel pieno di una fase storica segnata da tensioni geopolitiche, competizione tecnologica e crescita delle minacce cyber, il CISO PANEL ROMA dello scorso 7 maggio ha offerto una fotografia nitida di come la sicurezza informatica non possa più essere considerata soltanto un tema tecnico. Gli interventi di Giorgio Cuscito, Geopolitical analyst, China and Indo-Pacific coordinator, Limes, Marcello Spagnulo, Consigliere Scientifico, Limes e Alessandro Cecchetti, Socio e Manager, Colin & Partners, moderati da Elena Vaciago, Research Manager, TIG – The Innovation Group, hanno infatti delineato uno scenario in cui geopolitica, spazio, supply chain digitale e compliance normativa convergono in una nuova responsabilità strategica per il CISO.

Read More

Tutti contro tutti: la rivoluzione geopolitica che sta riscrivendo il mondo

Tutti contro tutti: la rivoluzione geopolitica che sta riscrivendo il mondo

Dalla crisi americana all’ascesa della Cina, fino alla guerra tecnologica e all’intelligenza artificiale: l’analisi di Giorgio Cuscito

Nel corso del CISO PANEL ROMA di TIG dello scorso 7 maggio, Giorgio Cuscito, analista geopolitico, coordinatore per l’area Cina e Indopacifico di Limes, ha proposto una lettura ampia e articolata sulle trasformazioni geopolitiche in atto, descrivendo uno scenario internazionale sempre più instabile, competitivo e frammentato. L’intervento, significativamente intitolato “Tutti contro tutti: il punto sulla rivoluzione globale”, ha messo al centro il progressivo indebolimento dell’ordine internazionale costruito dagli Stati Uniti nel secondo dopoguerra e l’emergere di una competizione sistemica tra grandi potenze su più dimensioni: tecnologia, economia, spazio, cyberspazio e controllo delle infrastrutture strategiche. Secondo Cuscito, il mondo sta entrando in una fase di transizione profonda in cui la distinzione tra sicurezza economica, sicurezza militare e sicurezza tecnologica tende progressivamente a scomparire.

Read More
Cybersecurity industriale: verso una resilienza integrata

Cybersecurity industriale: verso una resilienza integrata

Il panorama della cybersecurity industriale (OT – Operational Technology) sta attraversando una fase di profonda trasformazione, spinto da un’evoluzione normativa senza precedenti e da una crescente consapevolezza dei rischi. Secondo i dati della survey annuale Smart Manufacturing 2026 (condotta da The Innovation Group (TIG) su 88 aziende industriali italiane di medie e grandi dimensioni con il supporto di ContactValue, CSA – Cyber Security Angels e SPS Italia), la cybersecurity OT è oggi una priorità “alta o estremamente alta” per il 70% del campione, segnando un netto incremento rispetto al 58% dell’anno precedente.

Read More

Con la NIS2, la sicurezza cambia: da tema tecnico a responsabilità del board

Con la NIS2, la sicurezza cambia: da tema tecnico a responsabilità del board

Non più solo firewall e controlli, ma governance, cultura e scelte strategiche: la direttiva europea sta trasformando profondamente il modo in cui le aziende affrontano la cybersecurity. C’è un momento, nelle aziende, in cui la cybersecurity smette di essere un tema per specialisti e diventa improvvisamente una questione di business: un cambio di prospettiva. La sicurezza non è più confinata all’IT, ma entra nelle stanze del Board, si intreccia con le decisioni strategiche e diventa un elemento misurabile della resilienza aziendale. È quanto è emerso durante il confronto tra i CISO nella Roundtable “MODELLI ORGANIZZATIVI E APPROCCI INNOVATIVI PER MITIGARE LE MINACCE E RISPONDERE ALLA NIS2” del CISO LEADERS SUMMIT di Baveno.

Read More

NIS 2: le sfide del 2026 per le aziende in perimetro

NIS 2: le sfide del 2026 per le aziende in perimetro

L’entrata in operatività della direttiva NIS 2 segna un passaggio cruciale per le imprese coinvolte, ma tra consapevolezza limitata, complessità legata alla supply chain e scadenze ravvicinate, il percorso verso la compliance si sta rivelando più difficile del previsto. L’intervista ad Alessandro Cecchetti, Socio e Manager di Colin & Partners, fa il punto sulle criticità e le priorità per i prossimi mesi, anticipando alcuni temi che saranno discussi nel corso del CISO PANEL ROMA, il prossimo 7 maggio.

Read More

Governare AI e identità, la nuova frontiera del trust digitale

Governare AI e identità, la nuova frontiera del trust digitale

Dall’AI alle identità macchina, passando per Zero Trust e continuità operativa: la governance della sicurezza entra in una nuova fase, dove il perimetro si dissolve e il trust va ripensato dalle fondamenta. La crescente adozione dell’intelligenza artificiale, l’esplosione delle identità non umane e la convergenza tra mondo digitale e fisico stanno ridefinendo profondamente il concetto di sicurezza. È in questo scenario che si è sviluppata la Roundtable “Governare l’AI, gestire identità utenti e macchine, garantire continuità e preservare il trust”, del CISO LEADERS SUMMIT dello scorso 26 e 27 marzo a Baveno, evento che ha riunito CISO, CIO ed esperti della cybersecurity per mettere a confronto esperienze e visioni. Come ha esordito Giancarlo Calzetta, Research e Content Manager di TIG, un punto emerge con chiarezza: non si tratta più solo di difendere sistemi, ma di governare ecosistemi complessi, dove dati, identità e automazione sono il vero perimetro da proteggere.

Read More