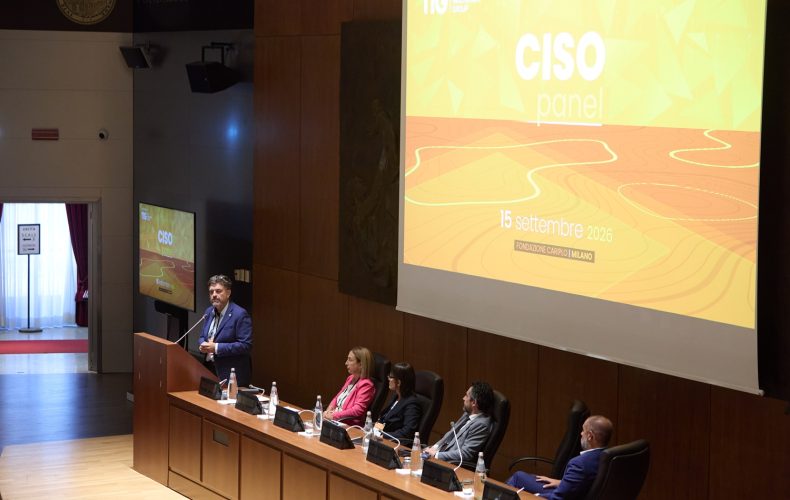
La polizza cyber può aiutare un’azienda a riprendersi da un attacco, ma non può sostituire un processo strutturato di gestione del rischio. È questo il messaggio centrale di Cesare Burei, CEO di Margas, Gruppo Verspieren Italia, durante il CISO PANEL dello scorso 15 settembre a Milano.
“La polizza è soltanto l’ultimo anello di un processo di gestione del rischio: non può essere il primo” ha sottolineato Burei. Prima di acquistare una copertura, l’organizzazione dovrebbe verificare di avere persone, procedure e competenze per affrontare un incidente, raccogliere le prove richieste dall’assicuratore e gestire correttamente tutte le fasi della risposta. Essere conformi alla ISO 27001 o alla NIS2, quindi, non basta, la domanda da porsi è un’altra: l’azienda saprebbe concretamente che cosa fare nei minuti immediatamente successivi a un attacco?
Che cosa copre realmente una polizza cyber
Uno degli equivoci più diffusi è pensare che la polizza risarcisca automaticamente tutti i danni: in realtà, le coperture presentano limiti, condizioni ed esclusioni che devono essere comprese prima della sottoscrizione. Ad esempio, non è possibile assicurare i dati. “La perdita del dato non è risarcita: sono risarciti il recupero o la ricostruzione del dato” ha precisato Burei. Questo significa che se uno studio legale perde il proprio archivio, l’assicurazione può coprire i costi necessari a recuperare i documenti da un backup o a reimmetterli partendo da copie cartacee: non copre, invece, la creazione da zero di ciò che non esiste più. Lo stesso principio vale per progetti tecnici, software e altri contenuti aziendali: è responsabilità dell’organizzazione preservare i dati e il loro valore.
Occorre inoltre leggere con attenzione le esclusioni relative, per esempio, ad atti di guerra e terrorismo e verificare le condizioni che regolano i servizi cloud: la collocazione dei server in Europa, infatti, non garantisce che il contratto sia sottoposto alla legislazione europea.
“Bisognerebbe sempre ricordarsi che il cloud è il computer di qualcun altro – ha osservato Burei – e dobbiamo sapere dove andremo a discutere un eventuale contenzioso”. Gli accordi con i fornitori, le limitazioni di responsabilità e le conseguenze di un’interruzione imposta da un’autorità straniera possono incidere sull’effettiva operatività della copertura. Un riferimento utile è la ISO/IEC 27102 (standard internazionale pubblicato ad agosto 2019 che fornisce linee guida per l’utilizzo della cyber insurance): secondo Burei, CISO e IT manager dovrebbero conoscerla e utilizzarla insieme al CFO o a chi gestisce le assicurazioni, per valutare se la polizza sia coerente con i rischi dell’azienda.
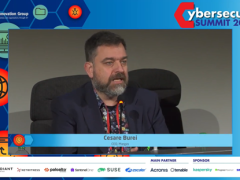
Cesare Burei, CEO di Margas, Gruppo Verspieren Italia
Prepararsi prima dell’incidente
Una copertura efficace richiede un piano di risposta già definito: persone da coinvolgere, responsabilità chiare, procedure per conservare le evidenze e priorità di ripartenza. Il ripristino dei dati, ha ricordato Burei, non è necessariamente la prima attività da svolgere dopo un attacco (una riaccensione troppo rapida potrebbe compromettere le indagini o aggravare il danno). Per questo sono importanti le simulazioni, che permettono di verificare come reagiscono le persone e se l’azienda sia davvero pronta a sostenere un’interruzione prolungata. “La polizza è un aiuto a rimettersi in piedi, ma solo se si fanno tutte le cose bene” ha detto Burei.
Nuove responsabilità per chi produce software
L’intervento ha infine richiamato l’evoluzione della responsabilità legate ai prodotti in Europa: il nuovo quadro normativo (Regolamento Macchine, CRA) si rivolge oggi alla sicurezza dei prodotti digitali e connessi. Un dispositivo intelligente malfunzionante o utilizzabile come punto di accesso alla rete può causare danni dei quali il produttore o il soggetto che lo distribuisce potrebbe essere chiamato a rispondere. “Siamo in un nuovo panorama digitale, nel quale fisicità e immaterialità sono ormai connesse e devono essere valutate insieme” ha detto Cesare Burei.
Il prossimo appuntamento con Cesare Burei, per comprendere come gestire correttamente la polizza cyber, è durante il CISO PANEL di Padova, il prossimo 10 novembre a Villa dei Vescovi, Luvigliano di Torreglia, Padova.
Guarda il video completo dell’intervento Cesare Burei, CEO di Margas, Gruppo Verspieren Italia, nel suo intervento nel corso del CISO PANEL del 15 settembre a Milano: