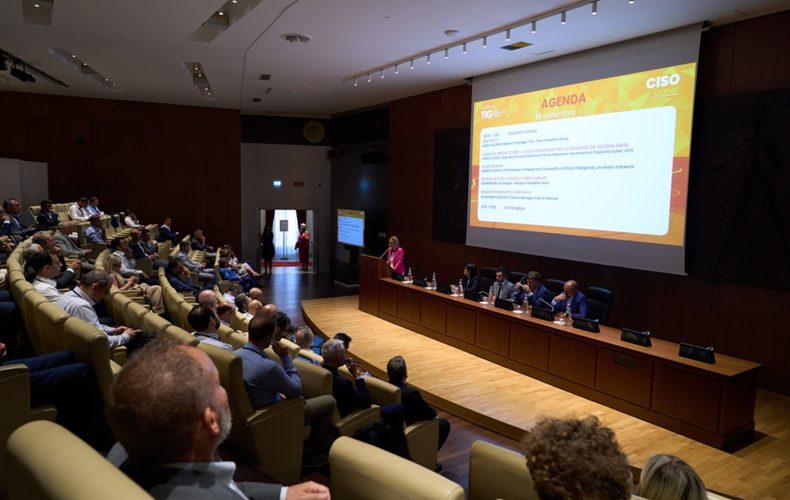
L’intelligenza artificiale cambia la natura degli incidenti informatici e richiede alle imprese di superare la tradizionale separazione tra cybersecurity, compliance, privacy e gestione contrattuale. È questo il messaggio centrale dell’intervento dell’Avvocato Alessandro Cecchetti, socio e manager di Colin & Partners, tenuto nel suo nel corso del CISO PANEL dello scorso 15 settembre a Milano.
La prima differenza riguarda l’origine del rischio. Nella cybersecurity tradizionale l’obiettivo è sempre stato quello di impedire che soggetti o sistemi non autorizzati possano compromettere l’organizzazione. Con l’AI, invece, “abbiamo una tecnologia autorizzata, magari anche pensata con le migliori intenzioni, che ci può creare dei problemi”. Un sistema regolarmente introdotto in azienda può quindi generare risultati errati, essere manipolato attraverso un prompt injection oppure utilizzare dati e strumenti in modo non previsto. Il primo interrogativo lato compliance diventa quindi capire che cosa costituisca un incidente AI e come debba essere trattato rispetto a normative diverse, dal GDPR alla NIS2 fino all’AI Act.
Le norme puntano ad avere aziende resilienti
Secondo Cecchetti, le disposizioni europee sulla tecnologia non vanno considerate semplici adempimenti formali. “La parte documentale è la messa in pratica di una scelta tecnologica e di business” afferma Cecchetti. Registri, valutazioni e procedure servono a dimostrare come l’impresa ha analizzato il rischio e quali misure ha adottato.
Quando si verifica un incidente, inoltre, i tempi per attivarsi e procedere alle eventuali notifiche sono molto brevi. “In alcuni casi, attivarci entro 24 ore significa che il processo di gestione dell’incidente deve essere predisposto perfettamente, non sulla carta ma nella pratica” aggiunge Cecchetti.
Un passaggio ancora spesso trascurato è l’analisi successiva all’evento: bisognerebbe invece ricostruire come è avvenuto l’incidente e individuare cosa si può migliorare nella gestione dello stesso, dal punto di vista tecnico, contrattuale, organizzativo e delle scelte del CdA. Tenendo conto del fatto che oggi sia la direttiva NIS2 sia l’AI Act portano la gestione del rischio tecnologico direttamente all’attenzione del board.
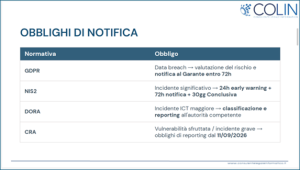
I tempi per le notifiche secondo le diverse norme, presentati dall’Avvocato Alessandro Cecchetti
Dati e controlli nei processi critici
Perché è importante considerare i rischi legati all’AI? Cecchetti ha fatto l’esempio di un sistema AI utilizzato in un impianto industriale per monitorare la sicurezza delle macchine. Un risultato errato dell’AI potrebbe ritardare l’attivazione di una misura fisica di protezione e quindi potenzialmente provocare anche un grave infortunio a persone. In una situazione simile devono essere valutati la qualità e la legittimità dei dati, le modalità di addestramento, i test effettuati e l’affidabilità degli output. L’attenzione deve quindi essere elevata ogni qualvolta l’AI interviene in processi critici o utilizza informazioni riferite ai lavoratori, come dati biometrici, movimenti e altri parametri personali.
Anche i contratti devono riflettere il funzionamento concreto della tecnologia. “I contratti sull’intelligenza artificiale devono essere ancorati al sistema” ha detto Alessandro Cecchetti, non possono essere predisposti soltanto dal legale: devono nascere dal confronto con chi conosce il progetto tecnico, i dati utilizzati e i rischi operativi.
Avvocato Alessandro Cecchetti, socio e manager di Colin & Partners
AI e responsabilità dell’impresa
Un ulteriore elemento riguarda la responsabilità amministrativa degli enti. Cecchetti ha richiamato la nuova fattispecie relativa all’omessa adozione di misure di sicurezza nei sistemi di intelligenza artificiale e all’alterazione illecita di tali sistemi, inserita anche tra i reati che possono determinare una responsabilità ai sensi del Decreto legislativo 231.
Si tratta di un reato di pericolo: “A prescindere dal fatto che si verifichi qualcosa, può esserci una responsabilità: non serve necessariamente un danno” ha detto. Le aziende devono quindi aggiornare la propria valutazione del rischio 231 considerando i sistemi AI effettivamente utilizzati, compresi quelli introdotti autonomamente dai dipendenti attraverso fenomeni di shadow AI.
In conclusione, è diventato fondamentale abbandonare una gestione a silos. “Non si può pensare che l’IT gestisca l’AI, la compliance si occupi dei contratti e il DPO si occupi del GDPR”. AI Act, NIS2, Cyber Resilience Act, privacy, contratti e modello 231 riguardano aspetti diversi dello stesso rischio. Per gestirli efficacemente serve quindi una valutazione unitaria, alla quale partecipino IT, cybersecurity, legale, compliance, DPO e vertici aziendali. La sicurezza dell’AI – in ultima istanza – non è un adempimento isolato, ma un processo trasversale che deve accompagnare l’intero ciclo di vita della tecnologia.
Guarda il video completo dell’intervento dell’Avvocato Alessandro Cecchetti, socio e manager di Colin & Partners, nel suo intervento nel corso del CISO PANEL del 15 settembre a Milano: