Cyber estorsioni e minacce da frodi interne saranno nel 2015 i rischi cyber più gravi per le istituzioni bancarie.
Lo scorso 10 luglio Katherine Archuleta, direttore dell’Office of Personnel Management (OPM, agenzia indipendente del Governo americano che si occupa della gestione del personale federale), si è dimessa a causa dello scandalo che è seguito a un data breach di enormi dimensioni – la perdita dei dati personali di 21,5 milioni di dipendenti ed ex dipendenti dell’ente federale.
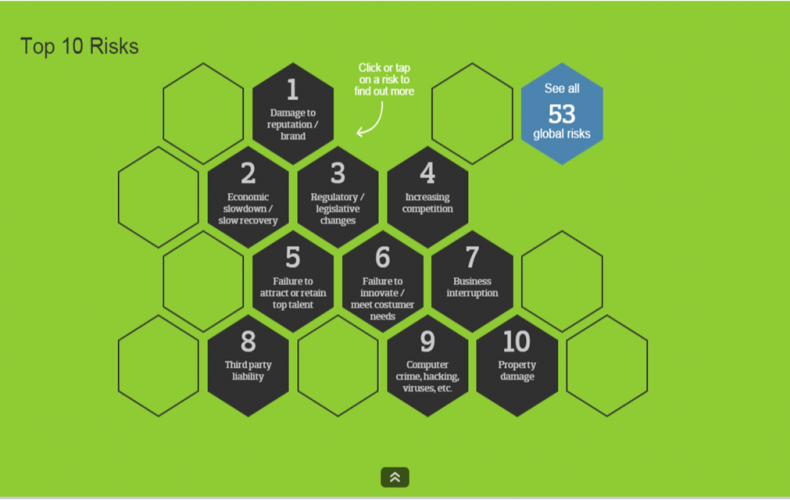

Non è la prima volta che Hacking Team finisce sui giornali, ma in questo caso, la notizia è rimbalzata sui quotidiani di tutto il mondo. Come riportato nella cronaca (sito Ansa), durante la notte tra il 5 e il 6 luglio la società milanese, che svolge servizi di cyber espionage per molti Governi di tutto il mondo, è stata vittima di un data breach molto efficace.
Dopo che nel 2014 alcuni furti di dati, come il data breach della Morgan Stanley o le rivelazioni di Edward Snowden, hanno ricevuto grande enfasi sui media, ai più è apparso evidente quanto può essere pericolo un Insider Threat, ossia, una minaccia Cyber che ha origine all’interno dell’organizzazione.
Quali sono i passaggi indispensabili da attuare nella definizione di una corretta strategia di mitigazione del rischio cyber, che tenga anche conto della copertura con polizza assicurativa (Cyber Insurance) per il trasferimento – almeno di in parte – del rischio di incorrere in perdite economiche o contenziosi con terze parti?
Attenzione particolare al tema del Malvertising nel report del primo trimestre 2015 dei TrendLabs di Trend Micro. La minaccia del malvertisement (termine che nasce dall’unione di “malware” e “advertisement”) sta preoccupando molto perché in grado di danneggiare le persone comuni, anche quando queste fanno tutte le cose giuste. Anche i proprietari dei siti, come i loro visitatori, ne soffrono, non avendo alcun controllo su quali pubblicità appaiono di fatto sulle pagine web.