Molte aziende pensano che portando i dati e i workload nel cloud, non dovranno più occuparsi della loro sicurezza. Questo atteggiamento è sbagliato, perché il problema di una forte esposizione a rischi IT vecchi e nuovi permane.
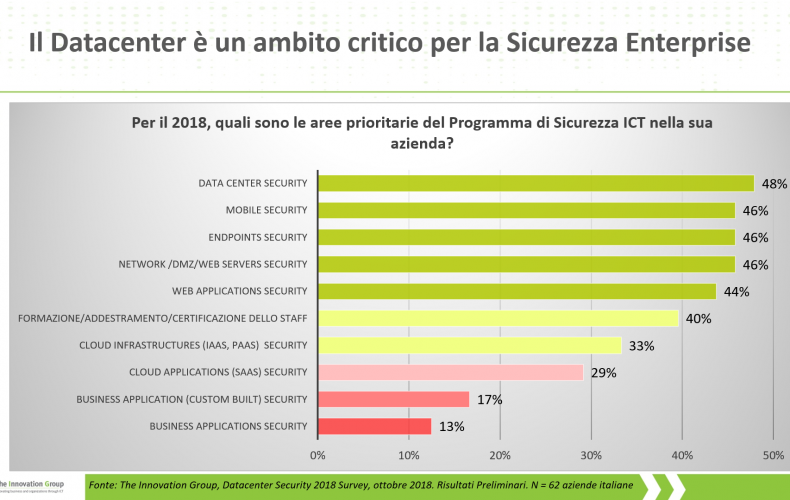
La sicurezza delle infrastrutture di Datacenter è oggi al primo posto negli obiettivi di protezione cyber delle aziende italiane, come emerge da una Survey che TIG sta conducendo su un campione di aziende italiane medio grandi e dei diversi settori.
Come mostra la figura successiva, che riporta i risultati preliminari della Survey, il datacenter, gli ambienti mobile, gli endpoint, la rete e le applicazioni web sono tutte ai primi posti nel piano di Cybersecurity, segnale che le aziende sono ben coscienti del fatto che i maggiori rischi di infiltrazione e data breach riguardano proprio questi ambienti.
Dieci considerazioni sul GDPR e sui suoi effetti pratici per una PMI italiana.
A cura di: MICROSYS
Qualche domenica fa ci è capitato di ascoltare su Radio 24 un avvocato che commentava gli elementi fondamentali del GDPR. Per una volta abbiamo sentito un avvocato parlare di digitale senza fare terrorismo e dando l’impressione di conoscere l’argomento.
Today, organizations are moving data backup and disaster recovery processes to the cloud. This means that data backup and recovery has become more complex and new data protection measures have to be designed not only for on premises, but also for hybrid, virtual and cloud workloads. Understanding the different options and how to design an efficient, cost-effective data protection strategy is important, as explained in this interview with The Innovation Group by Jyothi Swaroop, VP Solutions, Veritas Technologies.
Le evoluzioni delle infrastrutture verso i nuovi paradigmi del cloud, della mobility, dell’IoT, comportano sia nuove opportunità sia problematiche nella gestione della sicurezza aziendale. Questa richiede quindi una nuova impostazione e un nuovo approccio, che abiliti una trasformazione digitale sempre più dinamica e dirompente. Ne parliamo in questa intervista con Fabio Annessi, Referente IT Security Governance di BNL Gruppo BNP Paribas.
TIG. Considerando le rapide trasformazioni che interessano il nuovo mondo delle soluzioni e servizi digital, quali diventano oggi le priorità per chi gestisce la sicurezza?
Se qualcuno pensava che con un utilizzo sempre più diffuso di servizi cloud sarebbe diminuita la preoccupazione predominante sulla loro sicurezza e sulla Data Protection, si sbagliava. È pur vero che le aziende spostano sempre di più i propri workload in cloud, per sfruttare i vantaggi esclusivi del nuovo modello di IT-as-a-service in termini di perfomance, scalabilità e costi ridotti. Il problema di una maggiore esposizione a rischi IT vecchi e nuovi però permane.
Un esempio di quello che può subire un’organizzazione è quanto avvenuto a inizio settembre, quando a causa di problemi tecnici in un datacenter Microsoft vicino a San Antonio, in Texas, lo shutdown di una serie di server e sistemi di networking ha avuto impatto diretto sull’interruzione del servizio cloud di Microsoft Azure per molti clienti e, a cascata, una serie di disservizi anche per clienti Office365.
Quali sono le opportunità ma anche le nuove sfide di sicurezza da considerare nella migrazione al cloud? Ne parliamo in questa intervista con Giampiero Raschetti, Chief Information Security Officer, Banca Popolare di Sondrio.
TIG. Considerando l’attuale evoluzione dei datacenter verso infrastrutture software-defined e convergenti, la virtualizzazione estesa e l’orientamento verso il cloud, quali sono le considerazioni di sicurezza da fare?
Giampiero Raschetti. Ci sono valutazioni molte diverse da fare a seconda delle tipologie di cloud, ad esempio, se parliamo di cloud privato, pubblico o ibrido. Se è vero che per il cloud pubblico possono esserci diverse criticità da valutare, va anche considerato che è complesso oltre che costoso realizzare in casa alcuni servizi che oggi sono disponibili as-a-service dal cloud, e che offrono vantaggi non indifferenti.
Le aziende hanno oggi un bisogno urgente di ripensare il proprio approccio alla gestione del rischio cyber. La trasformazione digitale in corso coinvolge tutta l’impresa, l’organizzazione, i processi, le infrastrutture e le singole persone: gli obiettivi sono ambiziosi, ma spesso ci si dimentica che la digitalizzazione comporta una maggiore vulnerabilità agli attacchi informatici.