In questi giorni, sul sito dell’Agenzia per l’Italia Digitale sono stati pubblicati 2 nuovi documenti, rilevanti sia per gli aspetti di sviluppo strategico dell’Italia Digitale, che per il ruolo della cybersecurity in questo sviluppo.
In questi giorni, sul sito dell’Agenzia per l’Italia Digitale sono stati pubblicati 2 nuovi documenti, rilevanti sia per gli aspetti di sviluppo strategico dell’Italia Digitale, che per il ruolo della cybersecurity in questo sviluppo.
Come funzionerà lo SPID – il nuovo Sistema Pubblico per la gestione dell’Identità Digitale divenuto attivo in Italia a partire dal 2014?
Quale sarà il contributo dello SPID al tema della sicurezza in Internet?
Quali nuovi Business Model potranno nascere e come interagirà con altri sistemi Europei, oltre che con Anagrafi, Carta nazionale dei servizi, CRS, ecc.?
L’IT delle aziende europee non è pronto per il regolamento europeo sulla Privacy, la General Data Protection Regulation (GDPR) in via di adozione che unificherà nei 28 Paesi dell’EU gli aspetti relativi agli obblighi, rafforzando le sanzioni ed estendendo le precedenti norme a più ambiti (notifiche su data breaches, right to be forgotten, data portability, ecc.).
Il Webinar “Identità Digitale, nuovo perimetro da proteggere“, tenuto da Andrea Rigoni (Managing Partner di Intellium e Advisor della Presidenza del Consiglio dei Ministri su Digital Security) il prossimo 24 marzo (ore 14:30-15:30), affronta il tema della gestione delle Identità Digitali nell’ambito del framework dello SPID sia dal punto di vista della regolamentazione attuale, sia degli sviluppi in corso.
L’adozione di efficaci politiche di sicurezza informatica ha rilevanza cruciale, ma non è compito facile, in ragione soprattutto dei continui cambiamenti delle tecnologie e dell’elevato impegno operativo, organizzativo e finanziario richiesto a tutti i livelli della struttura aziendale. Come spiegano gli Avvocati Giuseppe Vaciago e Marco Tullio Giordano, le esigenze di compliance a norme come il Codice Privacy e il D.Lgs 231/2001 possono indurre le aziende ad adottare modelli di organizzazione, gestione e controllo volti a prevenire reati quali: l’accesso abusivo ad un sistema informatico, l’intercettazione di comunicazioni, il danneggiamento di informazioni, dati, programmi e sistemi, le violazioni del diritto d’autore.
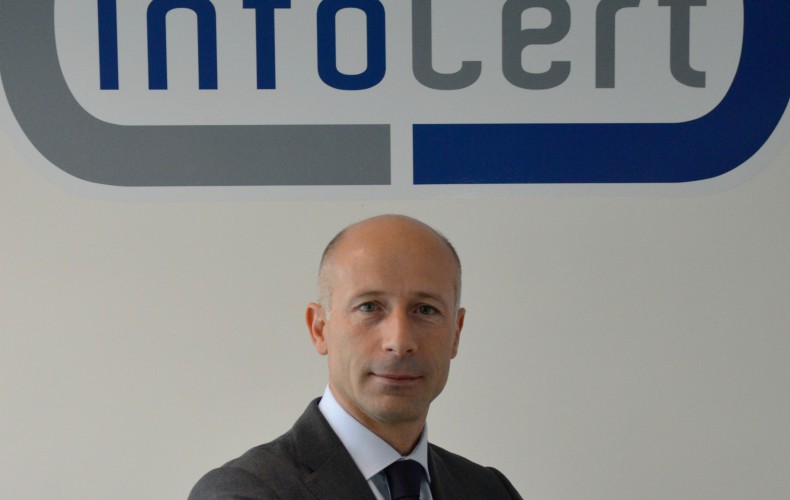
Abbiamo intervistato Danilo Cattaneo, Direttore Generale di InfoCert, azienda leader nel mercato dei sistemi di posta elettronica certificata, firma digitale e fatturazione elettronica, su SPID, il Sistema Pubblico per l’Identità Digitale di cittadini ed imprese, ed eIDAS, il sistema di interoperabilità a livello EU per l’identificazione digitale e la firma elettronica.
Per evitare multe e danni all’immagine meglio cominciare subito a prepararsi
Sono passati ormai 2 anni da quando il Parlamento Europeo ha presentato il suo progetto di Regolamento generale per la protezione dei dati, e, da quando verrà approvato, altrettanti dovranno passarne per la sua applicazione. Trattandosi di un Regolamento e non di una Direttiva, sarà però direttamente applicabile e porterà quindi anche ad una armonizzazione nei diversi stati dell’EU.
Sullo stato dell’arte del DPCM per il Sistema Pubblico per l’Identità Digitale di cittadini ed imprese, abbiamo intervistato il Prof. Antonio Lioy, professore Ordinario di Sistemi di Elaborazione presso il Dipartimento di Automatica e Informatica del Politecnico di Torino e membro del comitato tecnico presso la Comunità Europea per l’implementazione di eIDAS, il Regolamento Europeo per l’identità digitale e la firma elettronica.
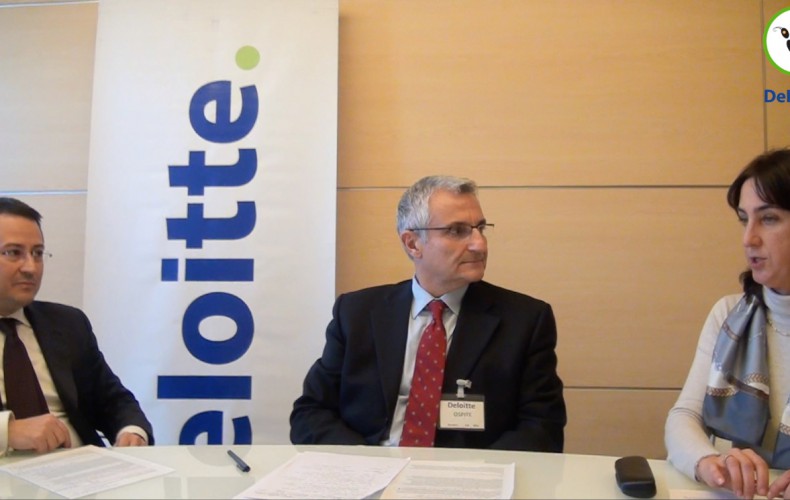
Elena Vaciago, Research Manager di The Innovation group, intervista Ezio Viola, General Manager di The Innovation Group e Stefano Buschi, Partner & National Leader Cyber Risk Services di Deloitte.
Postiamo oggi un Paper dedicato al tema dell’evoluzione della compliance verso un approccio alla Cybersecurity basato sulla valutazione e gestione del rischio. A questo Paper ne seguiranno altri, di approfondimento sulle normative in fase di emissione a livello nazionale ed internazionale, sulla loro evoluzione, sulle richieste in termini di conformità e sugli impatti specifici per le singole realtà aziendali.