Un nuovo strumento gratuito di decryption per le ultime versioni del Ransomware GandCrab è oggi disponibile per chi è colpito e può risolvere così il problema senza pagare il riscatto.
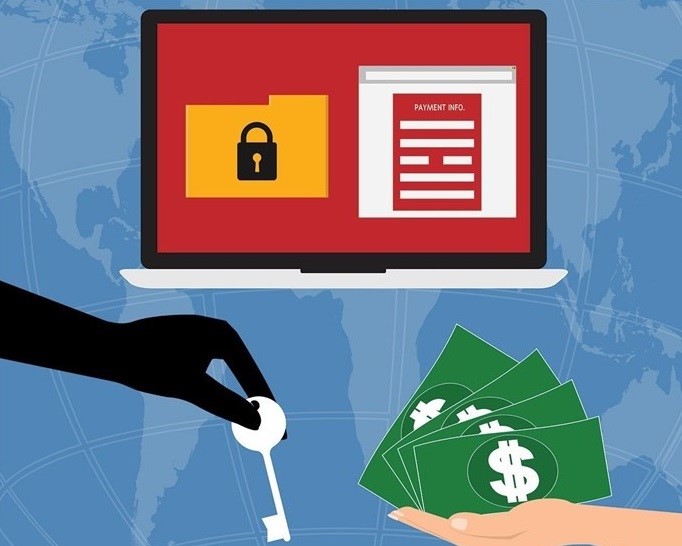
Lo scorso anno alcuni attacchi di dimensione globale, come i ransomware (o meglio cryptoworm) WannaCry e NotPetya, hanno risvegliato l’attenzione sui rischi collegati a nuove forme di malware avanzato. I RANSOMWARE stanno colpendo trasversalmente e indiscriminatamente tutte le categorie, dalla grande organizzazione, all’industria manifatturiera, al piccolo studio professionale, ai singoli individui: ciò nonostante, il pericolo non viene preso sufficientemente sul serio.
Mining di valute digitali come Monero, ransomware, attacchi mirati, sicurezza mobile, attacchi rivolti a terze parti vendor di software: di questo si è parlato molto negli ultimi mesi tra i professionisti della Cybersecurity, e questi sono anche i temi di cui parla l’ISTR 23 di Symantec, la pubblicazione annuale (l’Internet Security Threat Report del 2018) che fa il punto sui principali trend nel panorama infosec.
L’esplosione del Malicious Cryptomining o Cryptojacking (ne abbiamo parlato a inizio marzo in questo Post) ha dimostrato ancora una volta la capacità del cyber crime di utilizzare tecniche avanzate per individuare nuove fonti di guadagno: il rilevamento di “coin miners” su computer endpoint è aumentato dell’8.500 % nel 2017, Symantec ne ha individuati 1,7 milioni solo nel mese di dicembre.
Il 2017 è stato un Annus Horribilis per la cybersecurity, con l’arrivo di alcune minacce cyber che si sono dimostrate vere e proprie epidemie (WannaCry, NotPetya) in grado di diffondersi in tempi rapidissimi attraverso i network e di dimostrare una pericolosità inusitata. I costi legati agli effetti distruttivi delle cyber-armi sono sempre più alti e l’attribuzione di questi attacchi assume sempre più spesso connotazioni geopolitiche, da “Cyber guerra fredda”, come visto anche con l’ultima dichiarazione USA – UK secondo cui WannaCry sarebbe stato opera degli hacker della Corea del Nord.
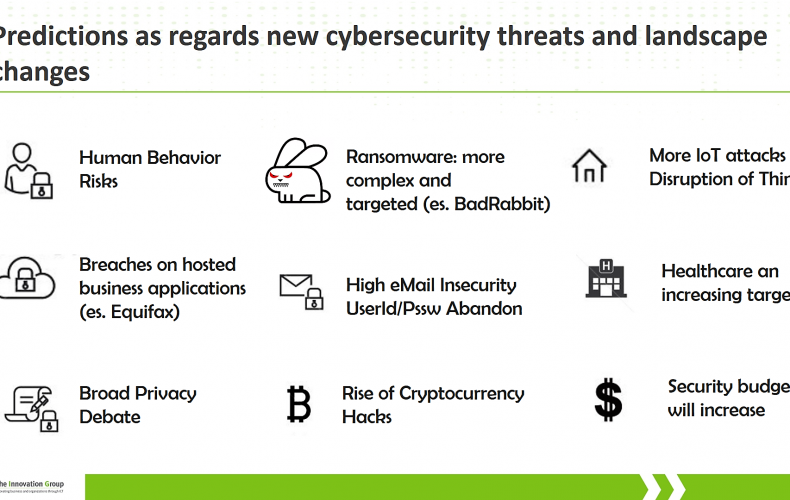
Cosa potrà succedere ancora nel 2018?
Il 2017 è stato l’anno del ransomware: anche se i “virus del riscatto” esistono oramai da 30 anni, è stato quest’anno che, con gli episodi a fine maggio e fine giugno di WannaCry e NotPetya, è stata dimostrata la capacità del ransomware di diffondersi rapidamente e diventare una minaccia globale. Vulnerabilità note sono state sfruttate dagli attaccanti in modalità nuove, e questo apre molte preoccupazioni per il futuro.
I recenti attacchi NotPetya e WannaCry, oltre a finire sulle prime pagine dei giornali, hanno portato a una prima stima dei danni molto alta: saranno oltre 5 miliardi di dollari complessivamente i costi del ransomware nel 2017! Le aziende devono correre ai ripari rapidamente. Ne abbiamo parlato con Stefano Rinaldi, Malware Analyst e Cyber Threat Hunter.
TIG. Dal tuo punto di vista, qual è stata la portata dei recenti attacchi WannaCry e NotPetya?
L’Italia è oggi colpita dal 7% di tutto il ransomware a livello mondiale, un dato preoccupante, e soprattutto un fenomeno inarrestabile, che si è quintuplicato dalla sua nascita nel 2013. Il webinar CYBER CRIME, DATA BREACHES E GDPR dello scorso 19 settembre con gli interventi di Davide Gabrini, Laboratorio di Informatica Forense dell’Università degli Studi di Pavia, e Marco Rottigni, Consulting SE, FireEye, partendo dalla presentazione dello stato dell’arte dell’evoluzione del cyber crime, ha sottolineato l’importanza di disporre una maturità operativa nella resilienza agli attacchi avanzati, in linea con gli standard più elevati.
Il recente attacco ransomware WannaCry, seguito a breve da Petya o NotPetya, ha dimostrato quali sono le vulnerabilità di molteplici sistemi informativi in tutto il mondo. Ma cosa succederà quanto ad essere ”presa in ostaggio” sarà la nostra automobile connessa? Qual è oggi il rischio che si corre acquistando autovetture dotate di sempre maggiore “intelligenza” a bordo? Ne abbiamo parlato con Giuseppe Faranda, Amministratore Delegato della startup italiana dedicata alla sicurezza della mobilità DriveSec.
Si osserva oggi una forte accelerazione in ambito Cybersecurity, sia sul fronte degli attacchi (basti pensare cosa è successo negli ultimi mesi con WannaCry e Petya) sia anche sul fronte delle iniziative, lanciate da istituzioni e grandi imprese, per prepararsi meglio a rispondere. Almeno a parole, lo scenario dovrebbe cambiare in un prossimo futuro. Rimangono però ancora molti problemi da risolvere: ne abbiamo parlato con Giampiero Nanni, Government Affairs, EMEA di Symantec.