CYBERSECURITY & RISK MANAGEMENT

About…

Il CYBER RISK si posiziona oggi ai livelli più alti tra i rischi affrontati dalle aziende, ma, come dimostrano i continui data breach sofferti dalle grandi Corporation o la diffusione del crypto ransomware (WannaCry, NotPetya), le attuali strategie di prevenzione e risposta sono spesso insufficienti. Per individuare le migliori risposte a queste sfide, The Innovation Group propone il CYBERSECURITY e RISK MANAGEMENT PROGRAM, un ampio programma di EVENTI, ANALISI, WEBINAR, SURVEY e RICERCHE.

Cosa trovi nel Programma?

Un sito tematico con news commentate, interviste e analisi, eventi fisici e digitali in cui sono trattati i temi più attuali legati all’evoluzione del rischio Cyber. Inoltre, il Programma è arricchito dalla partecipazione di un Advisory Board di esperti e di aziende Leader del settore. E ancora: studi, ricerche, riferimenti a normative recenti, con l’obiettivo di offrire APPROFONDIMENTO e AGGIORNAMENTO costante.

Resta aggiornato e in contatto con noi!

ISCRIVITI alla NEWSLETTER del Programma per rimanere informato sui trend e le novità legate al Cybersecurity e Risk Management!

Ogni mese riceverai le nostre news, interviste e analisi.

Inoltre potrai iscriverti agli eventi e socializzare con una Community di Professional della cybersecurity.

Break

Blog
Incident Response, tra AI, compliance e obiettivi di Business Resilience

Incident Response, tra AI, compliance e obiettivi di Business Resilience

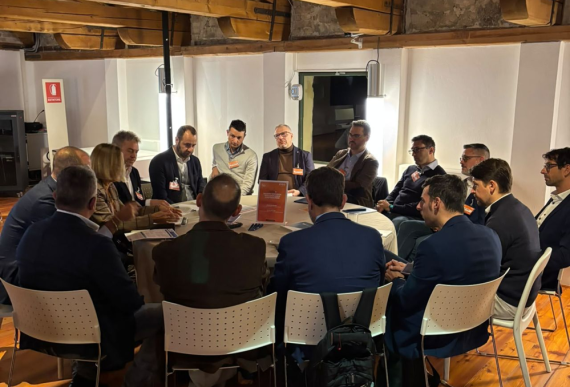
Dal SOC agentico alle responsabilità del management, fino alla capacità di ripristinare i sistemi dopo un attacco: il confronto tra i CISO durante il Tavolo “INCIDENT RESPONSE, TRA COMPLIANCE E AUTOMAZIONE” al CISO PANEL PADOVA 2026 dello scorso 10 novembre, evidenzia la necessità di ripensare processi, deleghe e modelli operativi della risposta agli incidenti. La gestione degli incidenti cyber sta attraversando una trasformazione profonda. È quanto emerso dal tavolo di lavoro “Incident Response, tra compliance e automazione”, organizzato da The Innovation Group nell’ambito del CISO Panel Padova 2026, con la guida di Massimo Cardin, IT Security Manager di Stevanato Group, nel ruolo di Cyber Coach. Il confronto ha evidenziato tre priorità: accelerare la risposta attraverso l’automazione del SOC, costruire una governance dell’incidente che coinvolga il vertice aziendale e garantire un’effettiva capacità di ripristino e continuità operativa.
Cybersecurity e ruolo del Board nelle aziende italiane

Cybersecurity e ruolo del Board nelle aziende italiane

Le responsabilità dei vertici, la formazione degli amministratori e il dialogo con il CISO. Per trasformare la crescente attenzione alla sicurezza in capacità di governo del rischio servono competenze trasversali e una collaborazione più stretta tra chi presidia la tecnologia e chi assume le decisioni aziendali. La cybersecurity entra sempre più spesso nell’agenda dei consigli di amministrazione delle aziende italiane. Ne abbiamo parlato con Flavia Scarpellini, che affianca all’esperienza di Corporate Lawyer e Cybersecurity Governance Expert quella di Board Member. Nell’intervista emerge un punto centrale: il CISO e gli amministratori competenti in materia cyber devono costruire un’alleanza, sostenuta da formazione e occasioni di confronto capaci di avvicinare linguaggi e prospettive diverse.

Al Board la responsabilità del rischio cyber, al CISO il compito di indicare le priorità

Al Board la responsabilità del rischio cyber, al CISO il compito di indicare le priorità

La NIS2 sta cambiando il rapporto tra vertici aziendali e responsabili della sicurezza. Ma per trasformare la cybersecurity in una componente effettiva della governance servono una mappatura dei rischi collegata al business, indicatori misurabili, formazione del management e capacità di intervenire rapidamente. Ne abbiamo parlato con Nicola Sotira, Responsabile CERT di Poste Italiane.

Master Executive Compliance Integrata 231

Master Executive Compliance Integrata 231

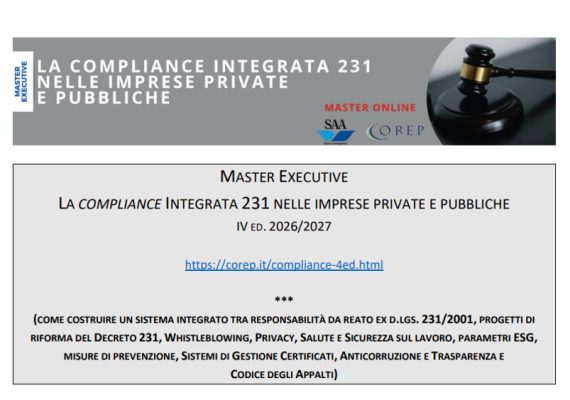
Scadono il 30 Novembre le iscrizioni alla IV edizione del Master Executive Online La Compliance Integrata 231 nelle Imprese Private e Pubbliche, proposto da SAA – School of Management e COREP e patrocinato dal Dipartimento di Giurisprudenza dell’Università degli Studi di Torino, da AODV231 – Associazione dei Componenti degli Organismi di Vigilanza ex D.Lgs. 231/2001, da ADVISORA, e da AIGA (Associazione Italiana Giovani Avvocati).

Cyber Resilience Act: la sicurezza è una condizione per stare sul mercato

Cyber Resilience Act: la sicurezza è una condizione per stare sul mercato

Il Cyber Resilience Act (CRA) estende ai prodotti digitali requisiti di sicurezza che coprono l’intero ciclo di vita. Per le imprese significa valutare come si progettano i prodotti, quali componenti integrano e come sostenerne la sicurezza dopo la vendita. Nell’intervista con The Innovation Group, Luca Moroni, Co-Founder, CSA SRL Società Benefit, richiama gli effetti di questo cambiamento su organizzazione, competenze, filiera e modello di business. Il tema sarà presentato nel corso del CISO PANEL PADOVA, il prossimo 10 novembre.

La polizza cyber serve solo se l’azienda è pronta a usarla

La polizza cyber serve solo se l’azienda è pronta a usarla

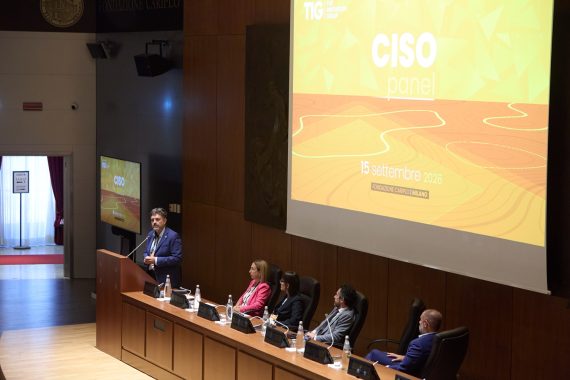
La polizza cyber può aiutare un’azienda a riprendersi da un attacco, ma non può sostituire un processo strutturato di gestione del rischio. È questo il messaggio centrale di Cesare Burei, CEO di Margas, Gruppo Verspieren Italia, durante il CISO PANEL dello scorso 15 settembre a Milano. “La polizza è soltanto l’ultimo anello di un processo di gestione del rischio: non può essere il primo” ha sottolineato Burei. Prima di acquistare una copertura, l’organizzazione dovrebbe verificare di avere persone, procedure e competenze per affrontare un incidente, raccogliere le prove richieste dall’assicuratore e gestire correttamente tutte le fasi della risposta. Essere conformi alla ISO 27001 o alla NIS2, quindi, non basta, la domanda da porsi è un’altra: l’azienda saprebbe concretamente che cosa fare nei minuti immediatamente successivi a un attacco?

Eventi
26 e 27 marzo 2026

26 e 27 marzo 2026

07 maggio 2026

07 maggio 2026

15 settembre 2026

15 settembre 2026

10 novembre 2026

10 novembre 2026

Advisory Board
DANIELE FRANCESCO ALI'

DANIELE FRANCESCO ALI'

Vice President Cyber Security & Deputy CIO
Fincantieri

ANDREA ANGELETTA

ANDREA ANGELETTA

ICT security manager
Aria

VITTORIO BAIOCCO

VITTORIO BAIOCCO

Responsabile Sicurezza ICT e SOC
Inail
RAOUL BRENNA

RAOUL BRENNA

Manager of Cyber Resilience
Fastweb+Vodafone
MATTEO CORSI

MATTEO CORSI

Chief Information Security Officer
Retelit

MASSIMO COTTAFAVI

MASSIMO COTTAFAVI

Director Cyber Security & Resilience
Snam

ANTONIO DE MARTINO

ANTONIO DE MARTINO

Head of Cybersecurity
Settore industriale
NICLA DIOMEDE

NICLA DIOMEDE

Direttore del Dipartimento di Cybersecurity e Sicurezza
Comune di Roma
PAOLO CANNISTRARO

PAOLO CANNISTRARO

CISO
ENGIE Italia
MICHELE FABBRI

MICHELE FABBRI

Group ICT Executive Director
De Nora
MARCELLO FAUSTI

MARCELLO FAUSTI

Cybersecurity Advisor & Enterprise Risk Management Director
Italiaonline

SIMONE CUCCHETTI

SIMONE CUCCHETTI

Information Security Officer

 E.ON Italia

FABIO GIANOTTI

FABIO GIANOTTI

CISO
Settore retail
SERGIO INSALACO

SERGIO INSALACO

Head of ICT Risk Management
Unipolsai Assicurazioni

ALESSANDRO BULGARELLI

ALESSANDRO BULGARELLI

Group CISO
BPER Banca

ANDREA LICCIARDI

ANDREA LICCIARDI

Senior Cybersecurity Manager
gruppo Maire

ENRICO MARESCA

ENRICO MARESCA

Chief Information Security Officer
Ministero della Giustizia

PAOLA MERONI

PAOLA MERONI

Head of Information Security
Beko Europe


ALESSANDRO OTERI

ALESSANDRO OTERI

Fondatore
PensieroSicuro

GIAN FABIO PALMERINI

GIAN FABIO PALMERINI

INFORMATION AND CYBER SECURITY MANAGE
Webuild

SIMONE RIZZO

SIMONE RIZZO

DT Cyber Security Director
Carrier Commercial Refrigeration

SIMONETTA SABATINO

SIMONETTA SABATINO

Head of Cyber Defence

Gruppo A2A

GIAMPAOLO TACCHINI

GIAMPAOLO TACCHINI

Group CISO & Quality Manager
Edison

ALESSIO ANTOLINI

ALESSIO ANTOLINI

CISO
AMA

NICOLA SOTIRA

NICOLA SOTIRA

Responsabile CERT
Poste Italiane

PAOLO SCICOLONE

PAOLO SCICOLONE

Global IT Security Operations Manager

 Campari Group

Main Partner

Partner

Con il patrocinio di